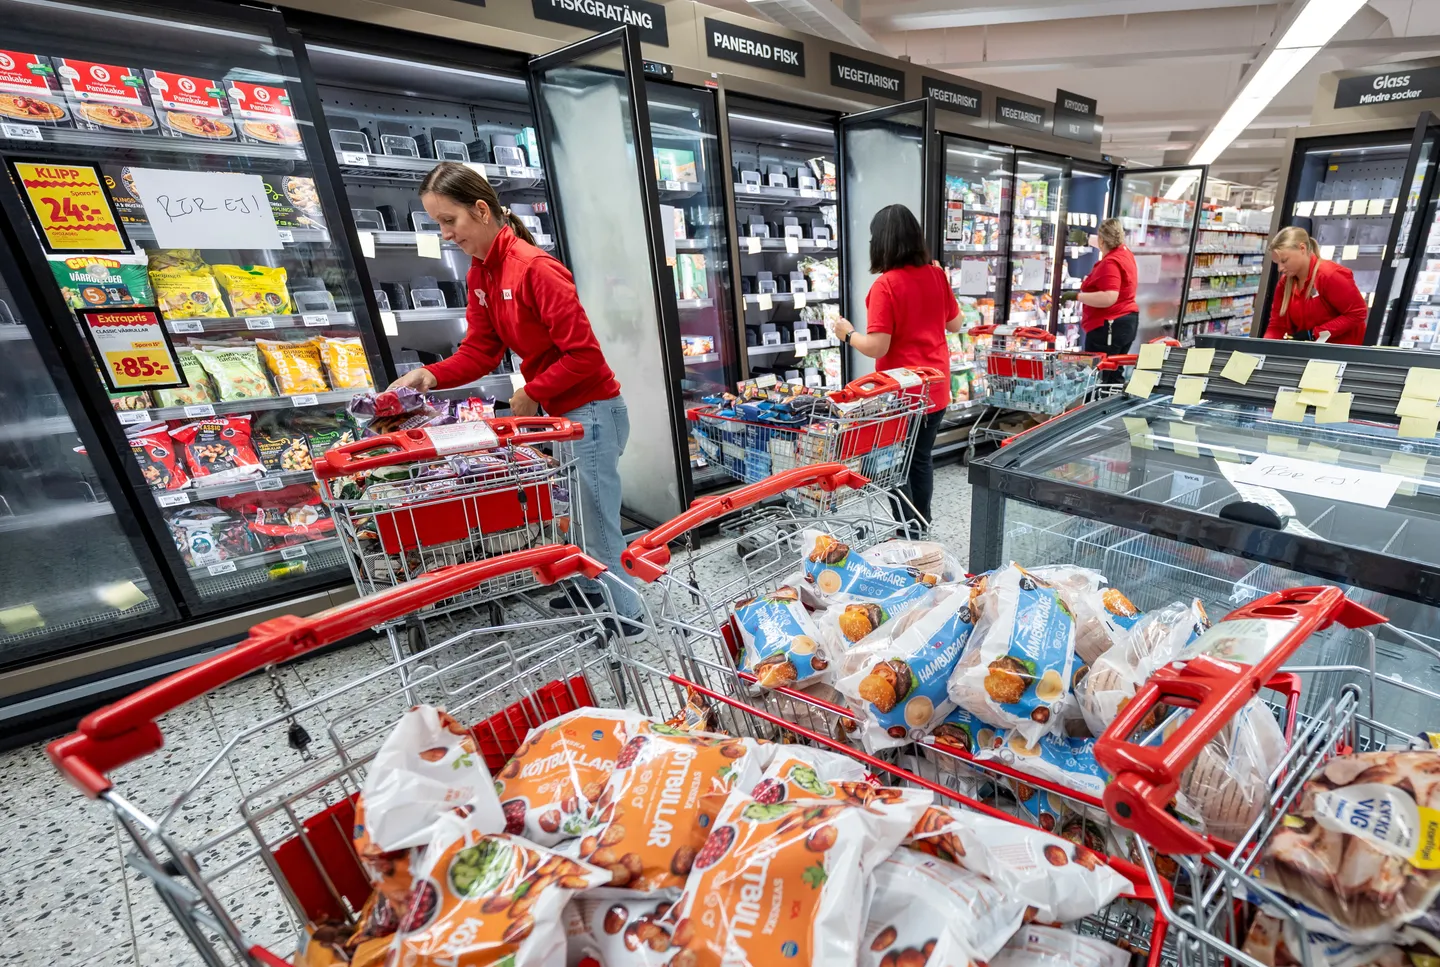
Een omvangrijke golf van vermoedelijke cyberaanvallen heeft de koel- en vriesinstallaties van talrijke supermarkten, slagerijen en voedingsbedrijven in minstens acht Europese landen ontregeld. Onder meer in België, Nederland, Zweden, Luxemburg, Estland, Ierland, Denemarken, Finland en Italië kampten bedrijven met plotselinge temperatuurstijgingen in hun koelcellen.
De digitale sabotage veroorzaakte aanzienlijke materiële schade en dwong ondernemers om grote hoeveelheden bederfelijke etenswaren weg te gooien. EU-commissaris voor Landbouw en Voedsel Christophe Hansen noemde de incidenten een doelbewuste poging om de Europese voedselvoorziening te verstoren en het consumentenvertrouwen te ondermijnen, al benadrukte hij dat de algemene voedselzekerheid niet in gevaar is.
Omvang en impact per land
In België raakten tientallen vestigingen van ketens zoals Delhaize, Carrefour en Spar getroffen. Bij Carrefour liepen vijftien winkels in Vlaanderen en Wallonië schade op, terwijl ook een vestiging van IKEA in Bergen (Mons) melding maakte van gehackte koelingen en vriezers.
Ook zelfstandige handelaars werden hard getroffen; een Belgische winkelier schatte het verlies aan voedsel op minstens 60.000 euro. Daarnaast maakten onder meer Colruyt, Intermarché en de bekende slagerij De Laet & Van Haver melding van temperatuurproblemen.
In Nederland bleven de grote supermarktketens voor zover bekend gespaard. Wel werden ten minste zeventien kleinere bedrijven getroffen, waaronder buurtwinkels, slagerijen en een opslagfaciliteit voor diepvriesproducten waar de temperatuur gedurende de nacht steeg van min twintig naar min tien graden.
In Zweden ontdekten meerdere filialen van ICA en Coop dat hun koelinstallaties buiten werking waren gesteld. In een ICA-winkel op het eiland Öland trof de manager een ondergelopen winkelvloer en een vriezertemperatuur van 55 graden aan.
In Italië richtte de sabotage zich op minstens vier Coop-supermarkten op Sicilië (drie in Catania en één in Palermo), waar de temperatuur in de koelschappen rond vier uur 's nachts plotseling steeg.
Ook elders in Europa doken problemen op. In Ierland raakten dertien winkels van de keten SuperValu getroffen, al kon het personeel door snelle waarschuwingen van het monitoringsysteem erger voorkomen.
In Estland drongen hackers binnen in de computer van een Selver-supermarkt om de vriezertemperatuur aan te passen. In Finland onderzoeken winkels zoals Kesko of korte storingen van een tot twee uur verband houden met de aanvallen, terwijl in Denemarken een voedselproducent een digitale aanval op zijn koelingen wist af te slaan.
Kwetsbaarheden in het systeem en werkwijze
De werkwijze van de aanvallers vertoont sterke overeenkomsten met een grootschalige cyberaanval die enkele weken geleden honderden Franse winkels trof. De hackers maakten vanop afstand verbinding met de besturingssystemen van de koelinstallaties en schakelden de verdampers handmatig om naar de ontdooimodus. Hierdoor bliezen de systemen warme lucht in plaats van te koelen, waardoor de temperatuur in de ruimtes snel opliep.
Volgens apparatuurleverancier Danfoss en de Belgische koelinstallateur Sabcobel waren vooral systemen kwetsbaar die rechtstreeks met het internet verbonden stonden zonder gebruik te maken van een beveiligd netwerk, vaak in combinatie met niet-gewijzigde standaardwachtwoorden.
Naast apparatuur van Danfoss werd in België ook apparatuur van fabrikant Copeland gehackt. Sabcobel-topman Stephan Moelans gaf aan dat een software-update alleen vaak onvoldoende is en dat fysieke aanpassingen of een overstap naar een afgeschermde internetverbinding noodzakelijk zijn. Een eventueel verband met de recente cyberaanval op Ahold Delhaize, die vorige maand de online systemen van Albert Heijn platlegde, wordt momenteel onderzocht.
Internationale coördinatie en strafrechtelijk onderzoek
Naar aanleiding van de incidenten zijn in verschillende landen officiële onderzoeken gestart. Het Belgische federale parket heeft een strafrechtelijk onderzoek geopend. In Italië onderzoekt de gespecialiseerde eenheid van de politie (Polizia Postale) de herkomst van de aanvallen, terwijl de Italiaanse regering een crisisoverleg belegde in het Palazzo Chigi met de hoofden van de inlichtingendiensten en het Nationale Cybersecuriteitsagentschap.
Op Europees niveau heeft de Europese Commissie het EU-CyCLONe-mechanisme (European Cyber Crisis Liaison Organisation Network) geactiveerd. Dit netwerk moet de informatie-uitwisseling en crisiascoördinatie tussen de getroffen EU-lidstaten stroomlijnen om de digitale weerbaarheid van de Europese voedselketen te versterken.