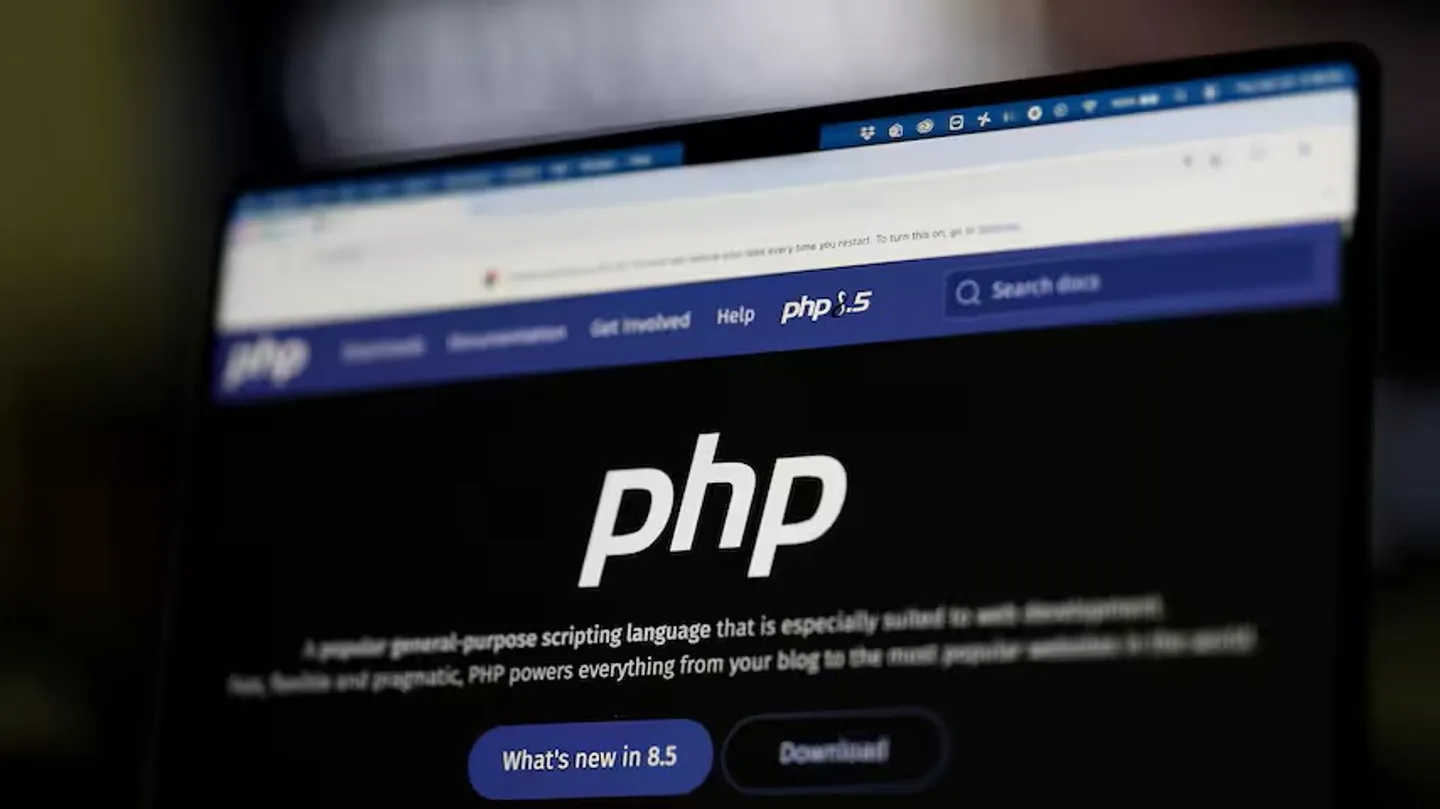
Verschillende websites van de Nederlandse overheid, de media en het onderwijs zijn woensdag uit voorzorg offline gehaald nadat twee ernstige beveiligingslekken waren ontdekt in de veelgebruikte programmeertaal PHP, zo meldde de NOS.
Tot de getroffen diensten behoorden het digitale identificatiesysteem DigiD, het overheidsportaal MijnOverheid, de website van de Tweede Kamer en het Nationaal Centrum voor Cyberveiligheid (NCSC).
Ook verschillende systemen in het hoger onderwijs en het NotuBiz-platform, dat door ongeveer 100 gemeenten wordt gebruikt, werden offline gehaald.
Een permanente oplossing werd later op woensdag verwacht.
Kwetsbaarheden PHP
De kwetsbaarheden zouden aanvallers in staat stellen om op afstand code uit te voeren op getroffen servers en mogelijk de controle over systemen over te nemen of toegang te krijgen tot gebruikersgegevens.
Het NCSC verklaarde dat het geen actief misbruik van de kwetsbaarheden had geconstateerd, maar drong er bij organisaties op aan om PHP bij te werken zodra er beveiligingsupdates beschikbaar zouden komen.
Cloudflare, een bedrijf dat bescherming biedt tegen cyberaanvallen, meldde dat het eerste pogingen had waargenomen om de kwetsbaarheden te misbruiken.
België volgt voorbeeld
Verschillende grote Belgische websites, waaronder overheidsdiensten, werden eveneens offline gehaald, zo meldde het ministerie. “Het Centrum voor Cyberveiligheid België (CCB) heeft geen aanvallen op Belgische websites geregistreerd”, verklaarde het ministerie van Buitenlandse Zaken op het sociale-mediabedrijf X.
Het ministerie verklaarde dat het zijn websites tijdelijk offline had gehaald na meldingen van cyberaanvallen waarbij misbruik werd gemaakt van de kwetsbaarheid. Het ministerie voegde eraan toe dat het updates zou verstrekken. Tot de getroffen websites behoren het onderwijsplatform Smartschool, sites die worden beheerd door mediagroepen Roularta en DPG Media, en het Antwerpse ziekenhuis AZ Monica.
Het Centrum voor Cyberveiligheid België heeft potentieel getroffen organisaties op de hoogte gebracht en hen geadviseerd de beveiligingsupdates onmiddellijk toe te passen.